SBOM-Scans, Incidents und Risk Management auf einer Plattform
CodeGuard bündelt SBOM-Scans, Schwachstellen-Management und Risikobewertung auf einer Plattform. Sie erkennen Schwachstellen früh, behalten Fristen im Blick und dokumentieren Risiken nur dann, wenn sie wirklich relevant sind. Alles ist konfigurierbar, läuft auf einer eigenen Weboberfläche und ist an Ihre Azure Pipelines angebunden.
Was ist timeghost CodeGuard?
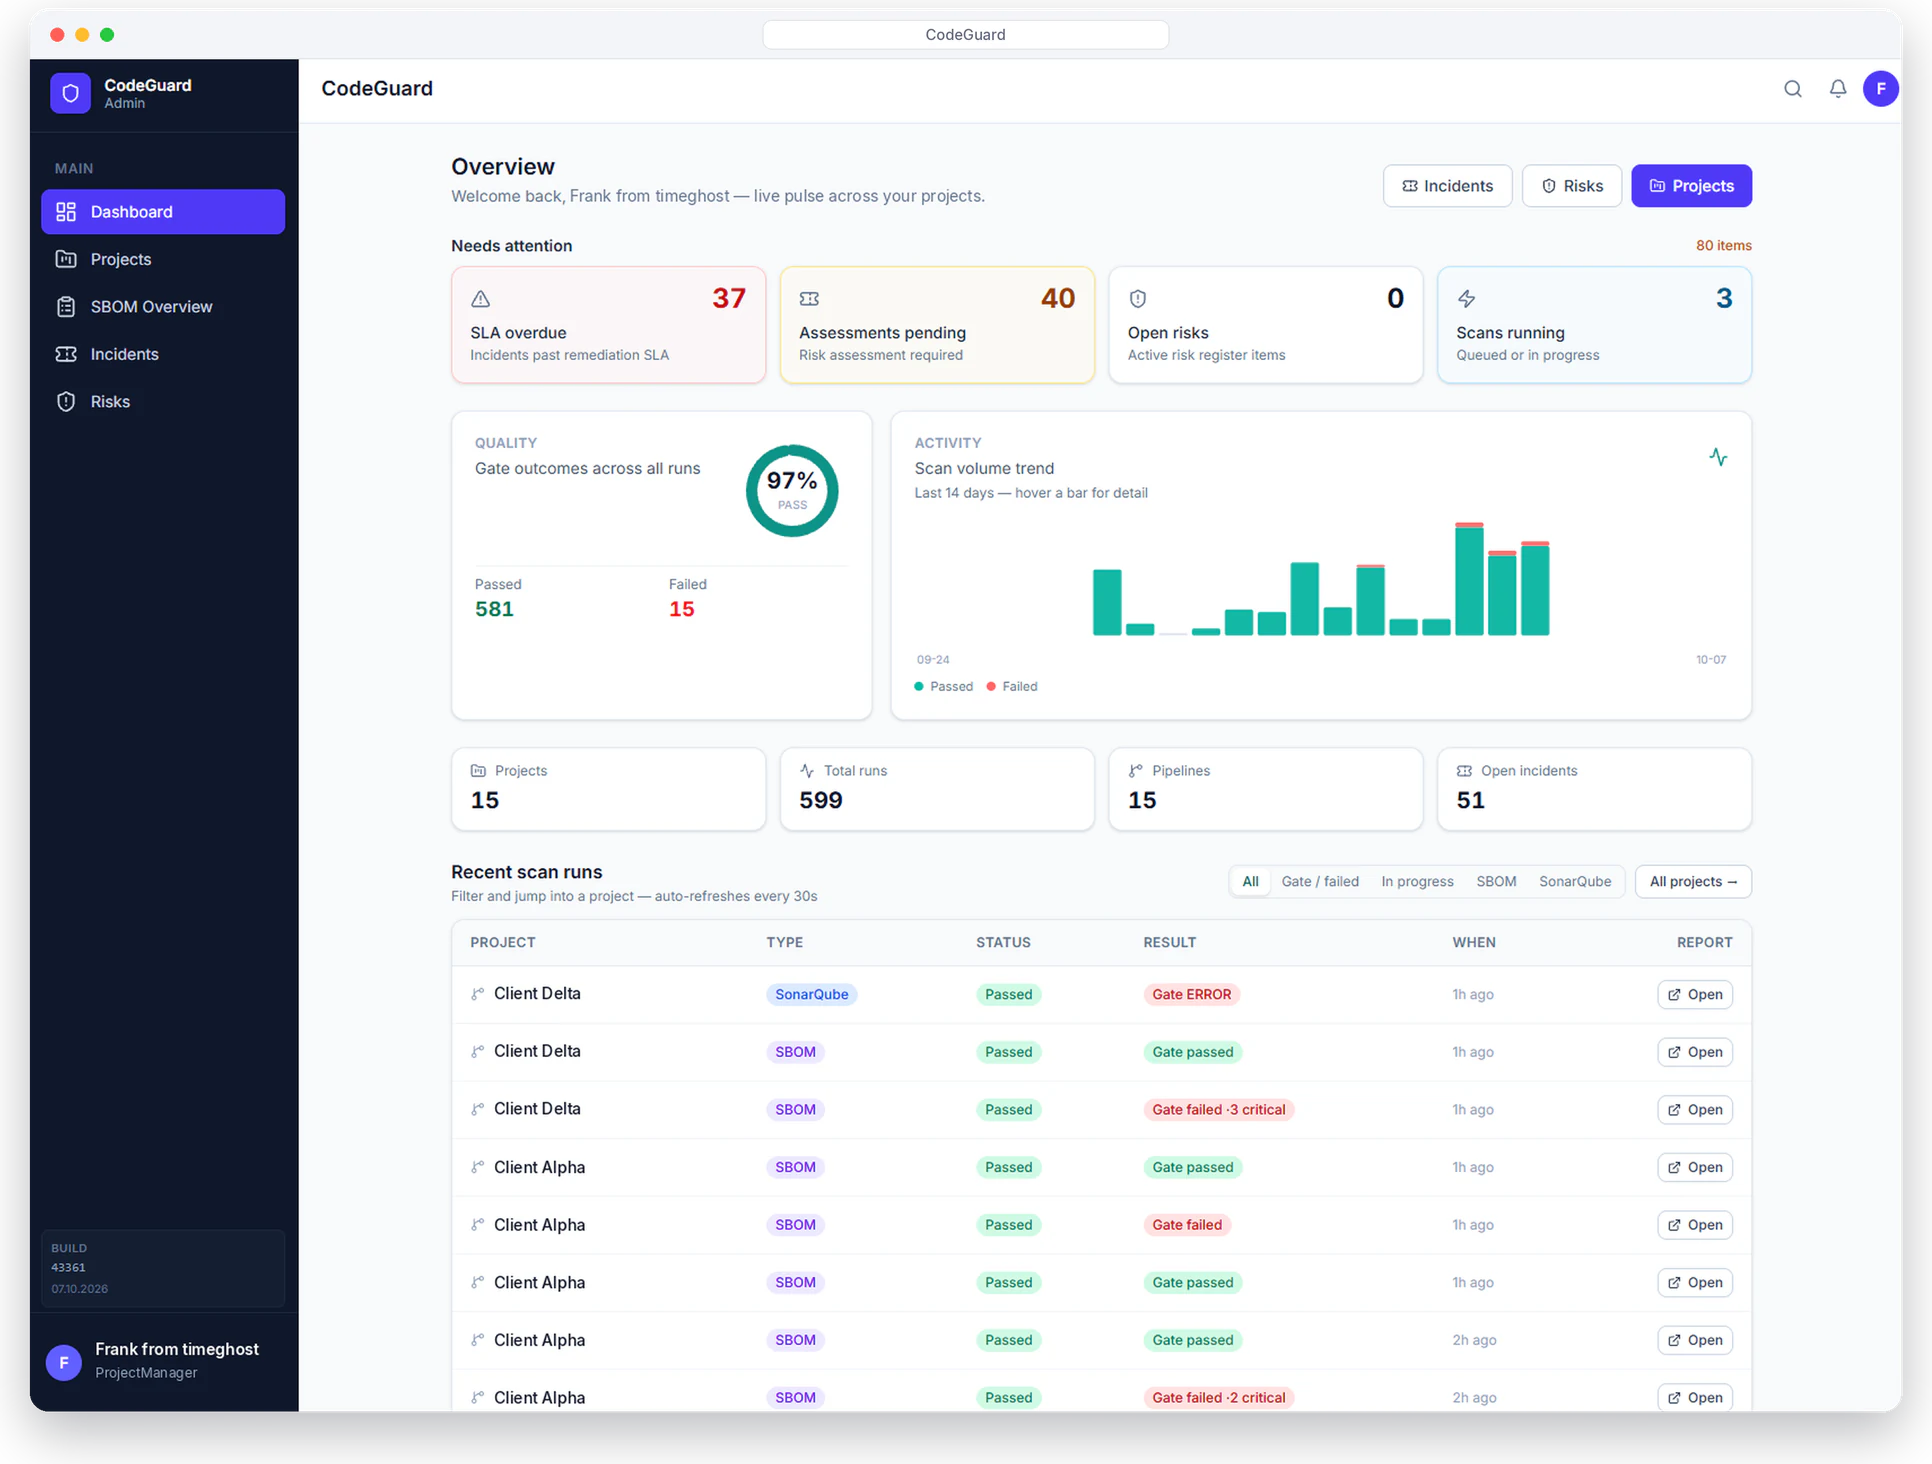
timeghost CodeGuard prüft SBOMs (Software Bill of Materials) und Container-Images auf bekannte Schwachstellen, stoppt unsichere Builds per Quality Gate und macht aus Befunden Incidents mit klarer Zuständigkeit. Wird ein Incident nicht innerhalb seiner Frist erledigt, startet ein strukturiertes Risk Assessment. Ins Risk Register kommen nur Fälle, bei denen tatsächlich ein relevantes Risiko besteht.
CodeGuard übernimmt SBOMs im Format CycloneDX oder SPDX direkt aus der Azure Pipeline oder per Upload und scannt sie mit Grype, Trivy oder beiden. Scanner, Schwellenwerte, Fristen, Benachrichtigungen und Scan-Zeitpläne legen Sie zentral fest und passen sie pro Projekt an. CodeGuard richtet sich an Entwicklungsteams, DevSecOps sowie Security- und Compliance-Verantwortliche, die Schwachstellen in Abhängigkeiten und Container-Images dauerhaft im Griff behalten wollen, besonders in Umgebungen mit Azure DevOps.
Was CodeGuard leistet
Vom Scan in der Pipeline bis zum dokumentierten Risiko, alles auf einer Plattform.
Schwachstellen erkennen, bevor die Software ausgeliefert wird
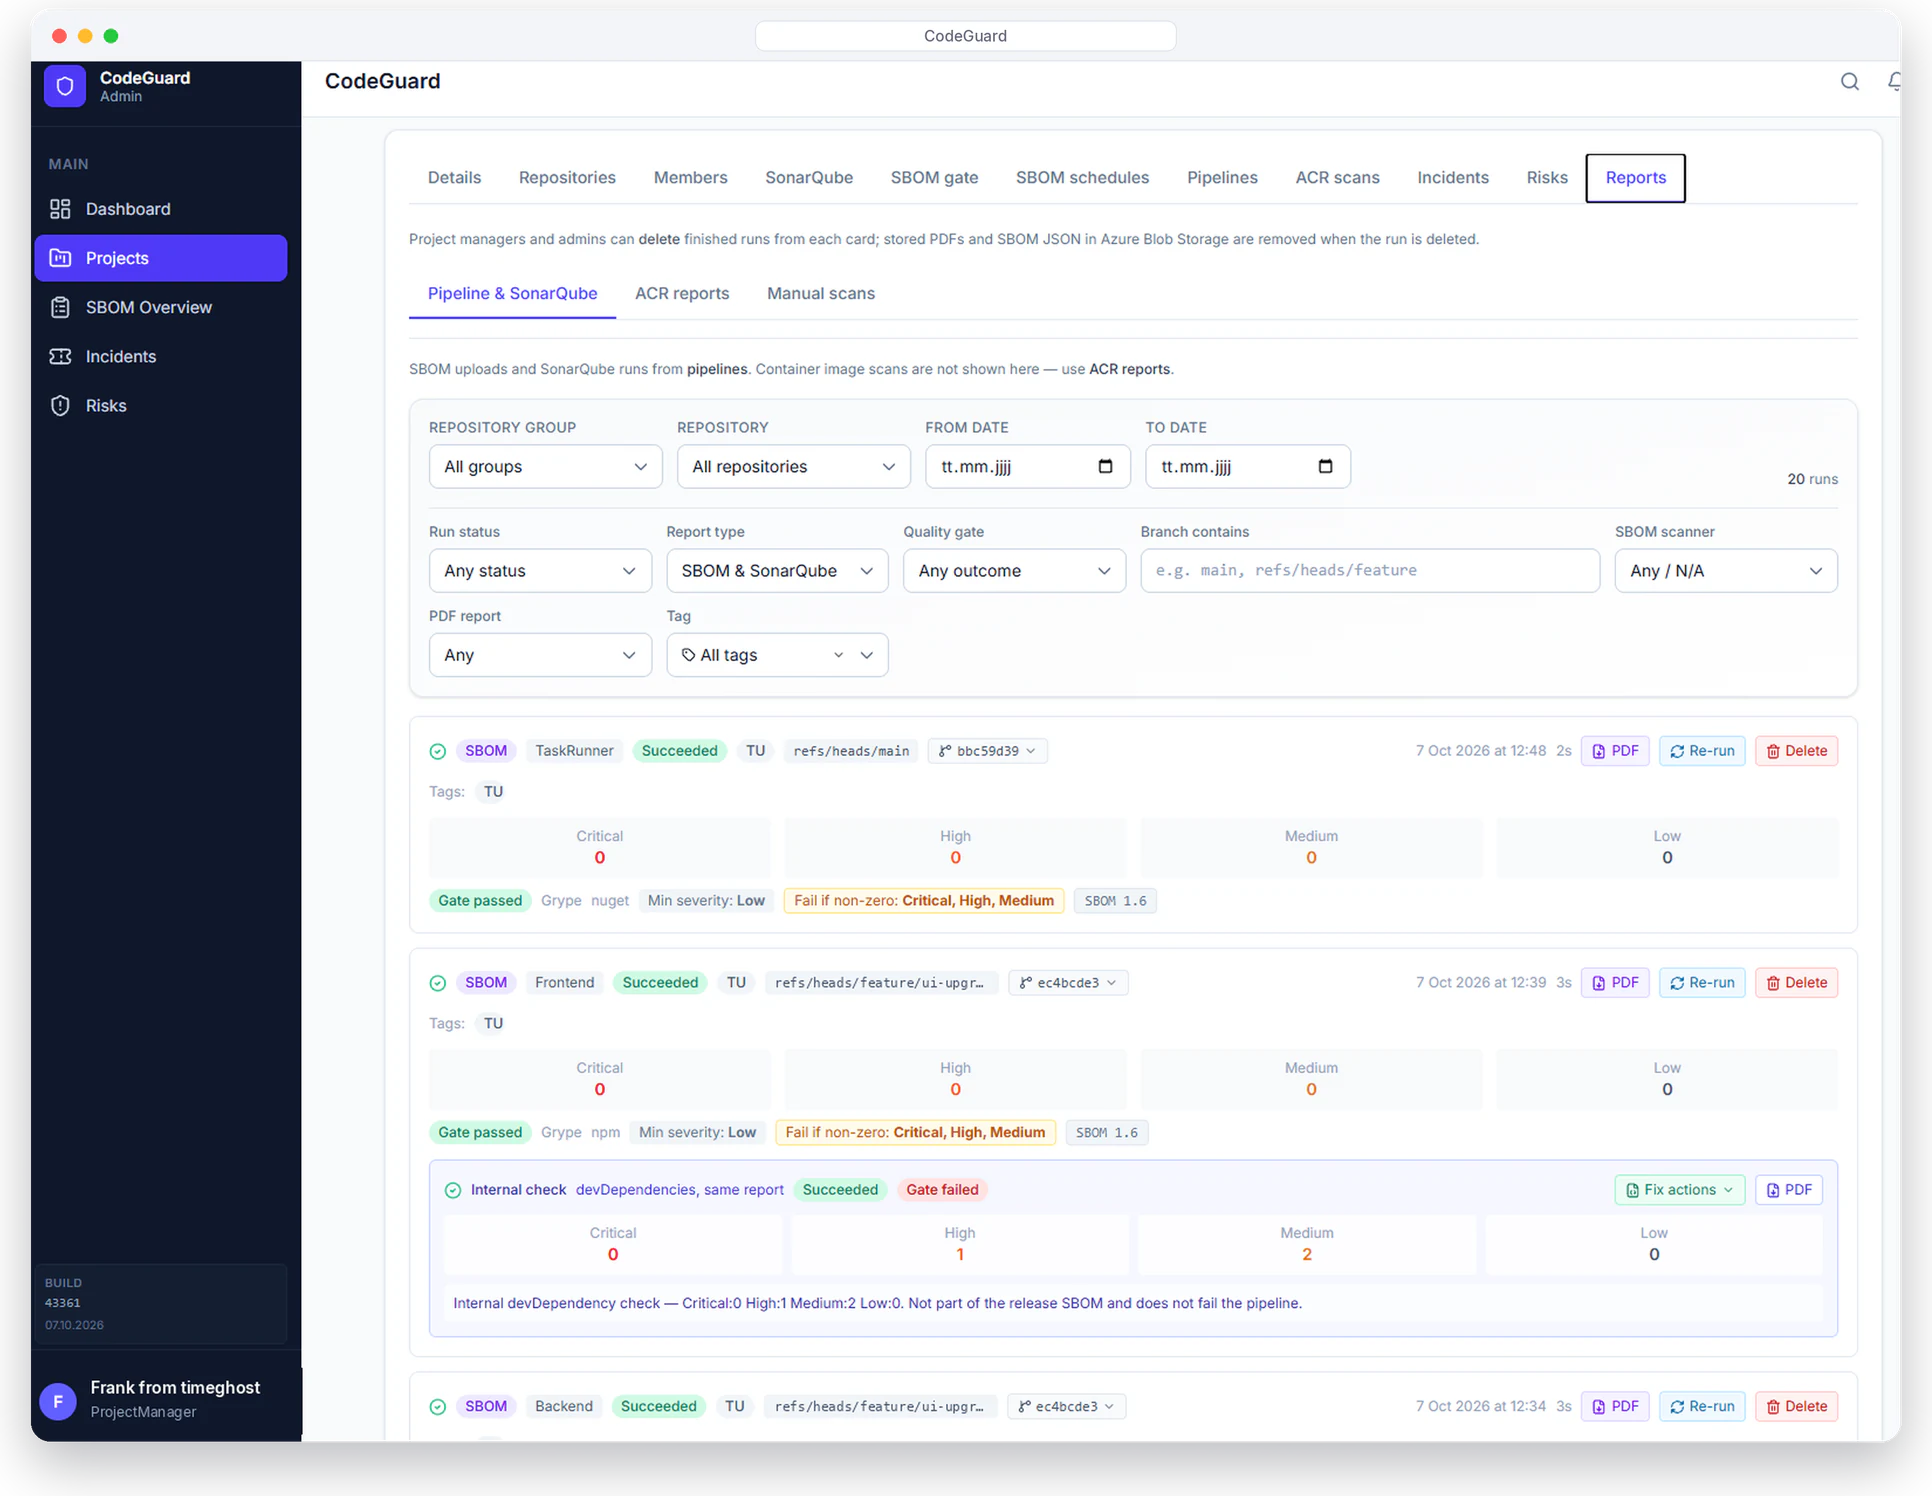
CodeGuard übernimmt SBOMs aus der Pipeline oder per Upload, gleicht sie mit bekannten Schwachstellen ab und entscheidet per Quality Gate, ob der Build weiterlaufen darf.
- SBOMs im Format CycloneDX oder SPDX
- Scan mit Grype, Trivy oder beiden, optional auch von Container-Images aus der Registry
- Quality Gates mit Schwellenwerten je Schweregrad, zum Beispiel Abbruch bei Critical- oder High-Befunden, und Ausnahmen für einzelne Bibliotheken
- PDF-Reports, Befundübersicht und Zusammenfassung per E-Mail
Aus Befunden werden Incidents mit klarer Zuständigkeit
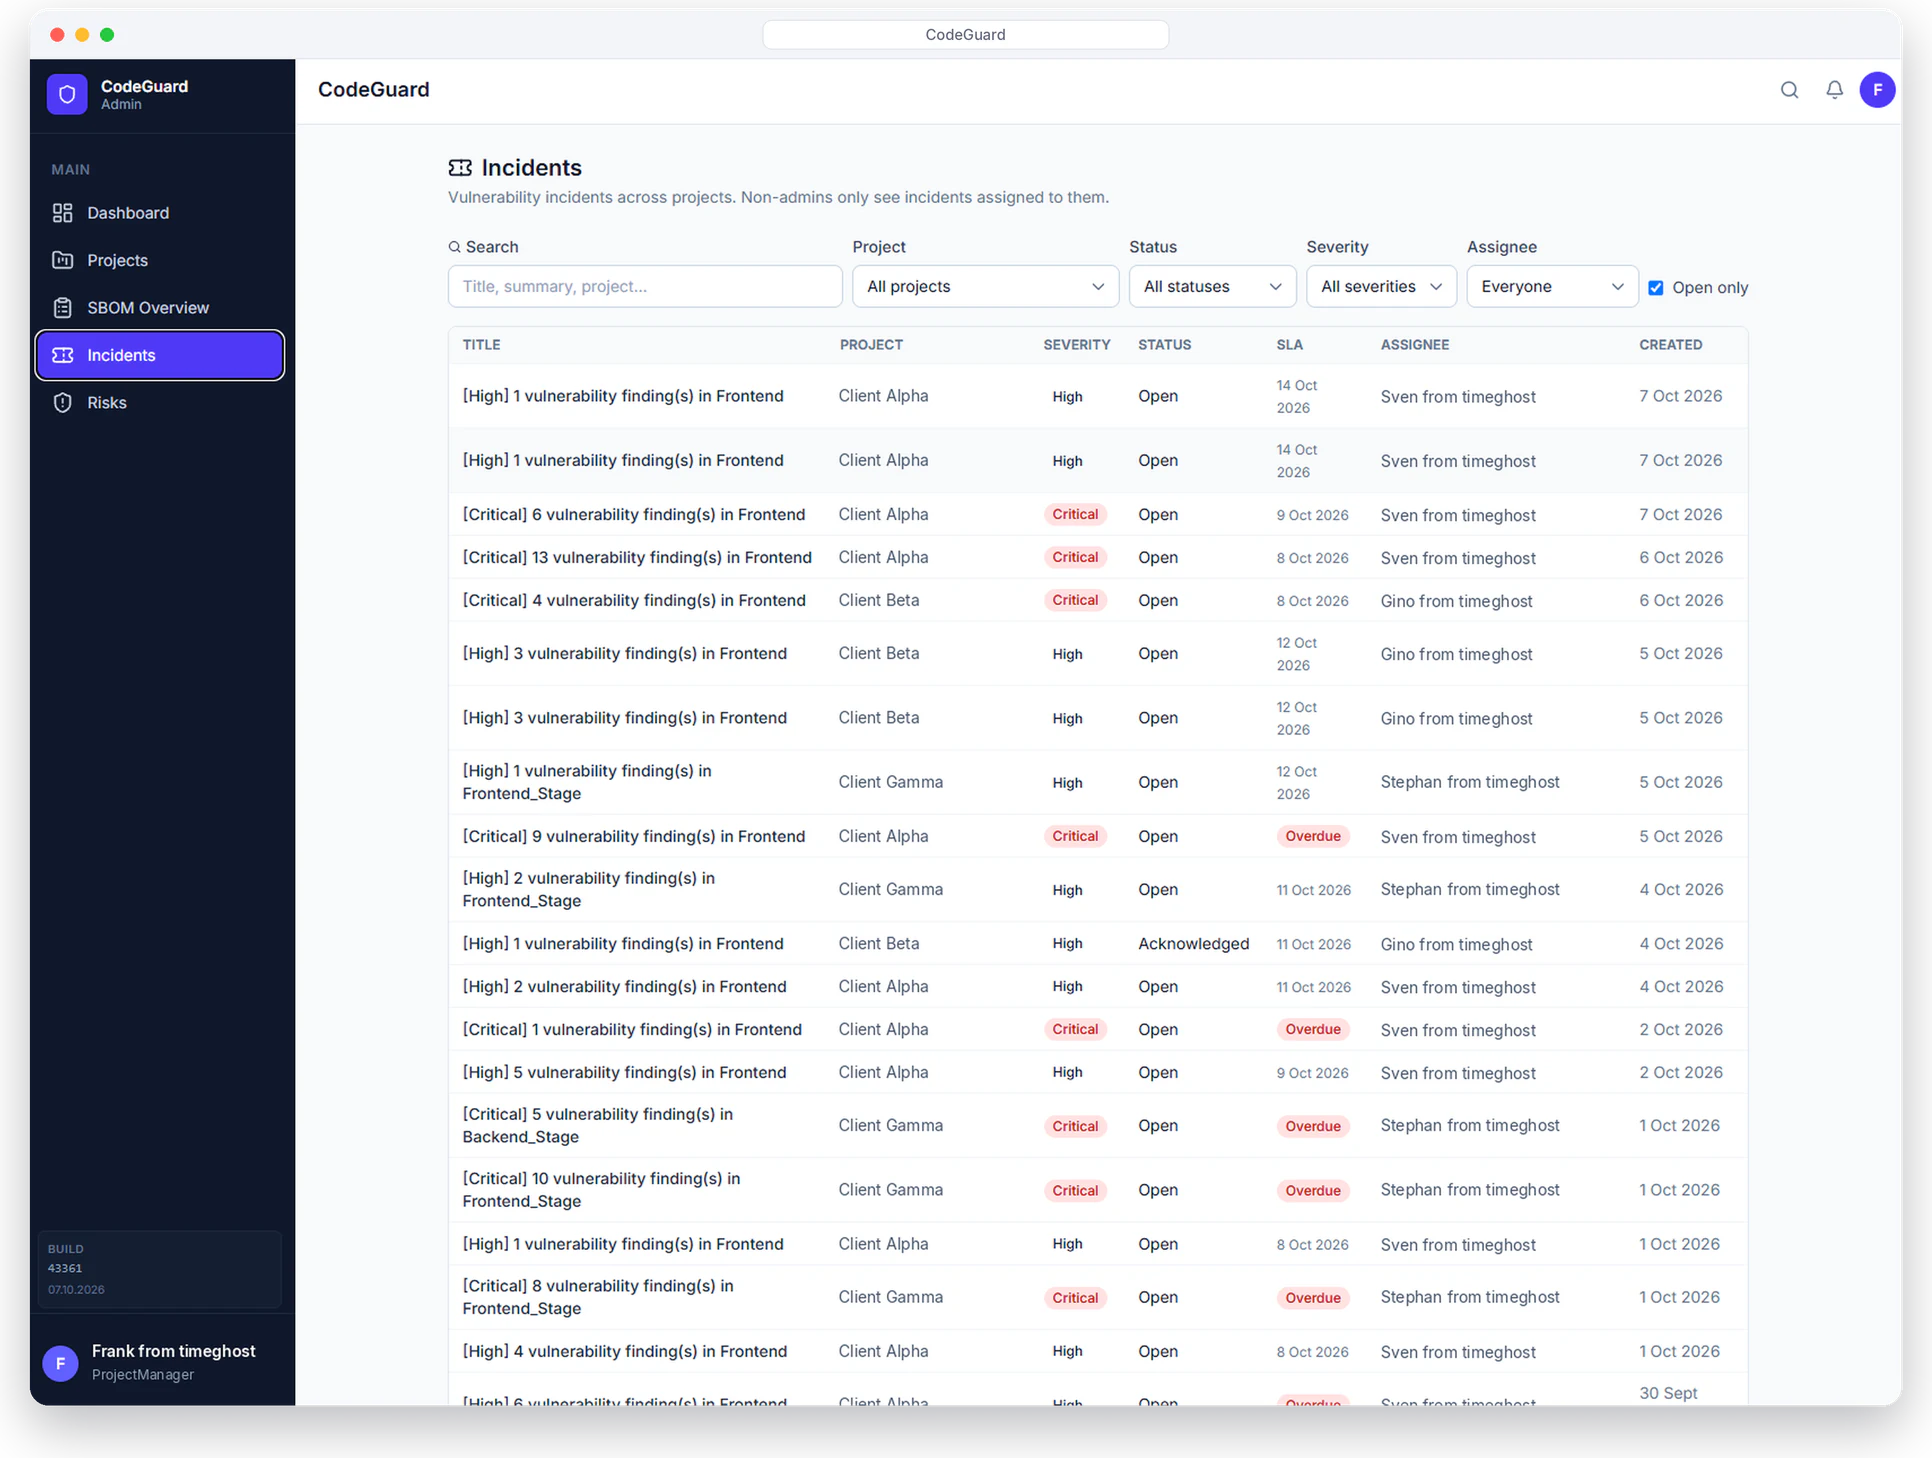
Relevante Befunde werden zu Incidents mit Verantwortlichem, Status und Frist. Mehrfach gemeldete Befunde fasst CodeGuard automatisch zu einem Incident zusammen.
- Verantwortliche zuweisen und den Bearbeitungsstand verfolgen
- Benachrichtigung per E-Mail, in Microsoft Teams und in der App
- Pro Projekt festlegen, ob und nach welchen Regeln Incidents entstehen
- Keine doppelten Incidents für denselben Befund
Zentral vorgeben, pro Projekt anpassen
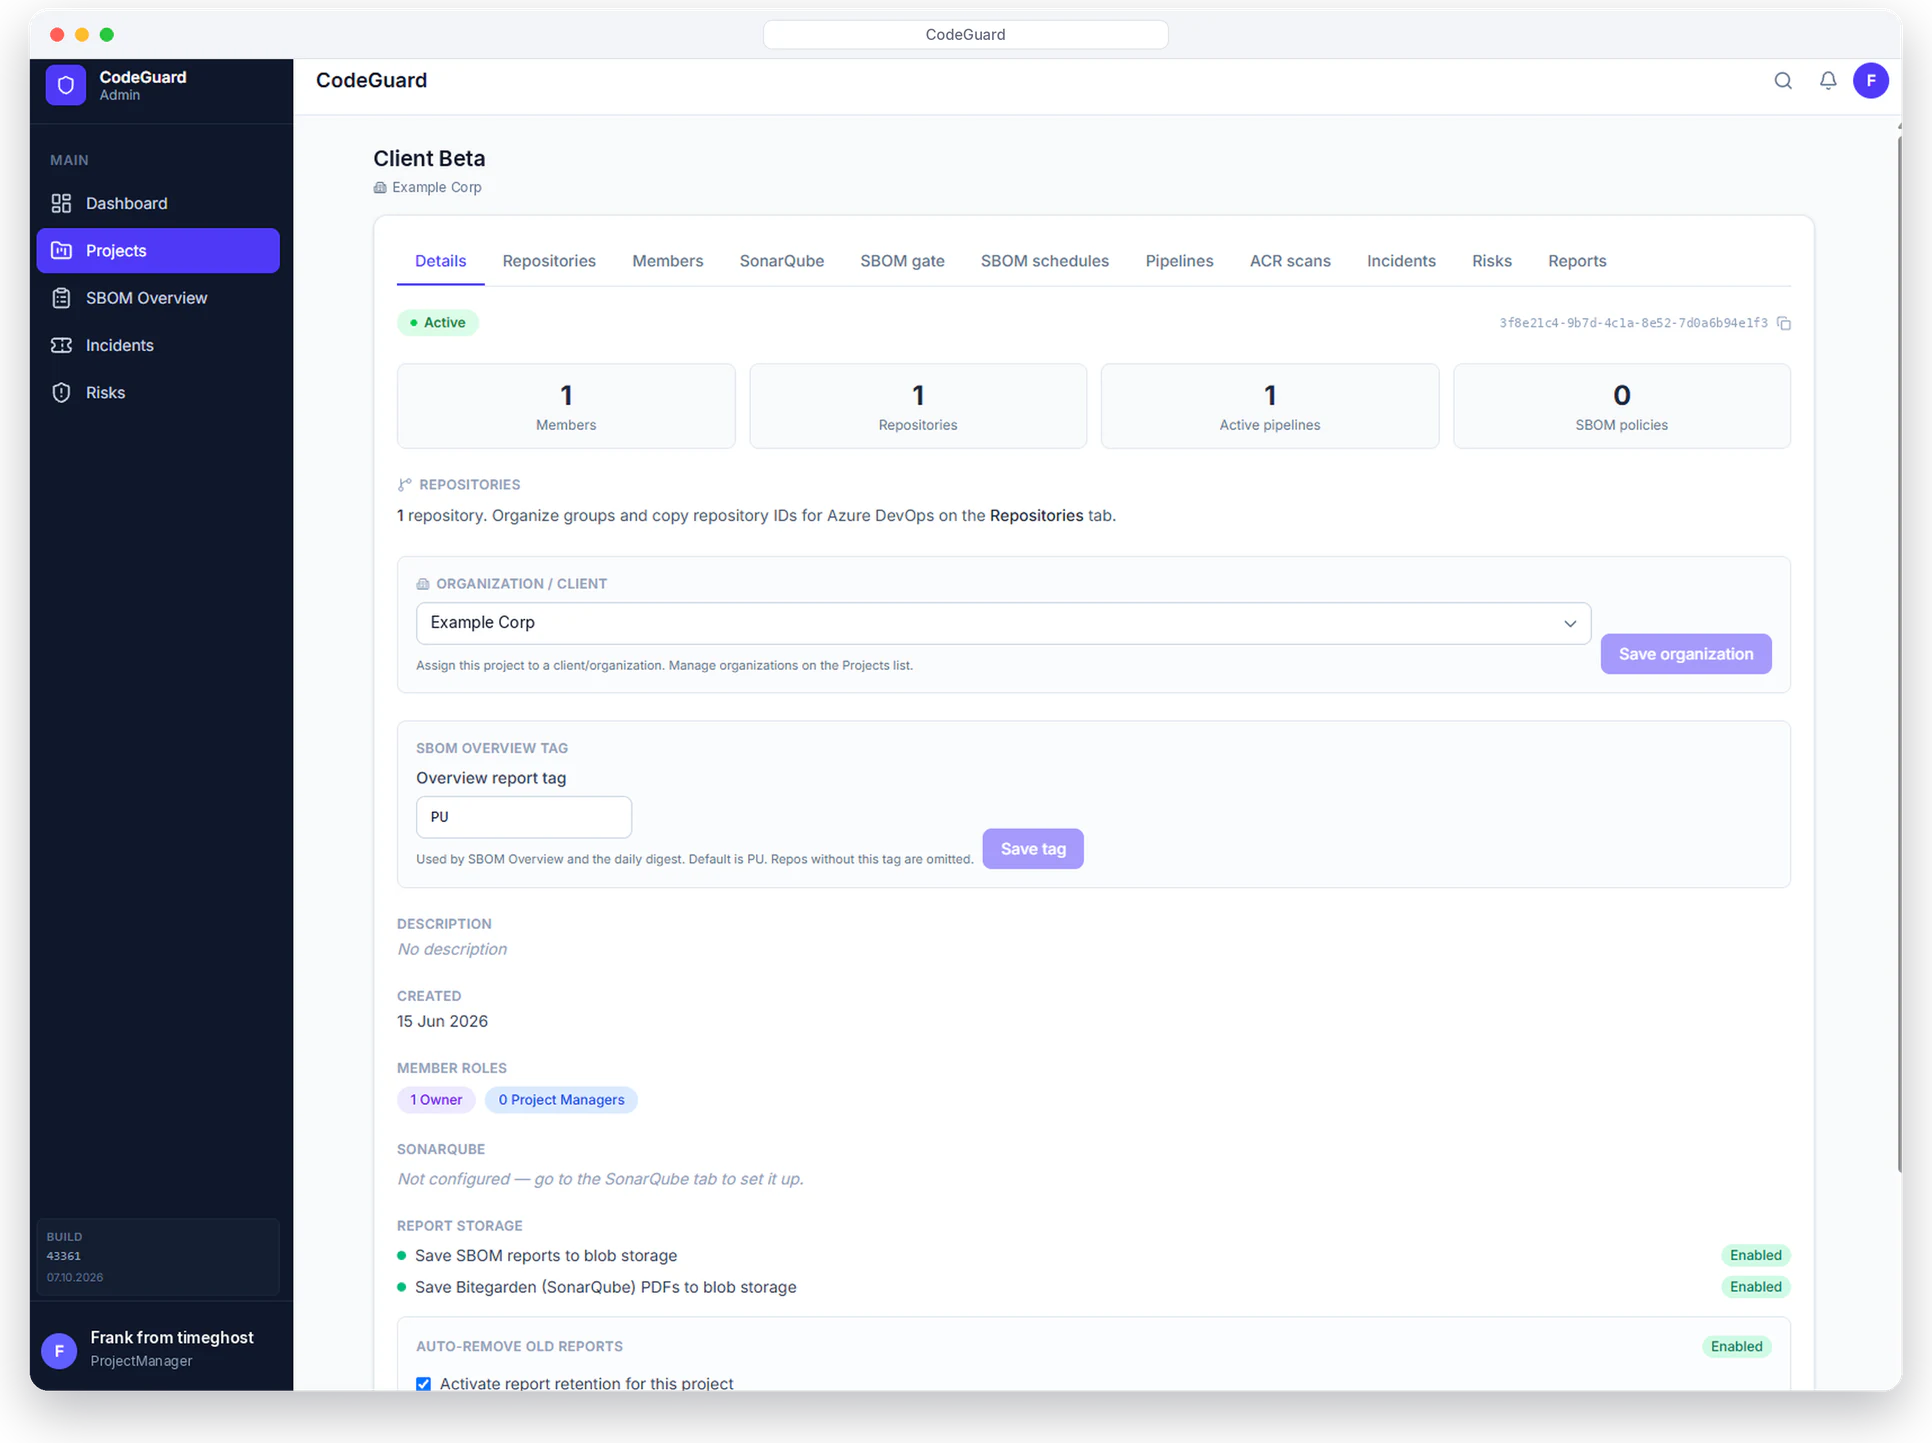
Organisationen, Projekte, Repositories und Rollen bilden Sie direkt in CodeGuard ab. Globale Einstellungen gelten für alle Projekte, Projekteinstellungen ergänzen oder überschreiben sie.
- Scanner, Quality Gates, Ticketing und Fristen je Projekt
- SMTP-Server und Microsoft-Teams-Webhooks für Benachrichtigungen
- Scan-Zeitpläne: manuell, täglich, wöchentlich oder monatlich
- Reports optional in Azure Blob Storage speichern und alte Reports automatisch löschen
So arbeitet CodeGuard
Vom Scan bis zum Risk Register in fünf Schritten.
SBOM aus der Pipeline übergeben
Die Azure Pipeline übergibt die SBOM über die CodeGuard-Extension für Azure DevOps, alternativ laden Sie sie manuell hoch. Container-Images kann CodeGuard zusätzlich direkt aus der Registry scannen.
Scannen und Quality Gate auswerten
Grype, Trivy oder beide prüfen alle Komponenten auf bekannte Schwachstellen. Das Quality Gate entscheidet anhand Ihrer Schwellenwerte, ob der Build besteht.
Incident anlegen und zuweisen
Relevante Befunde werden zu Incidents mit Verantwortlichem und Frist. Die Zuständigen erfahren es per E-Mail, in Microsoft Teams oder in der App.
Bei Fristüberschreitung bewerten
Ist die Frist für den jeweiligen Schweregrad abgelaufen, startet ein Risk Assessment. Bewertet wird, ob der betroffene Code erreichbar ist, ob Exploits bekannt sind, ob ein Patch verfügbar ist, welche Schutzmaßnahmen greifen und wie groß die geschäftliche Auswirkung wäre.
Relevante Risiken dokumentieren
Nur Fälle mit relevantem Risiko kommen ins Risk Register, mit Verantwortlichem, Gegenmaßnahmen und Audit Trail. Fälle ohne relevantes Risiko belasten das Register nicht.
Weitere Bausteine
Was CodeGuard außerdem mitbringt.
Risk Management mit Fristen
Fristen je Schweregrad frei festlegen, zum Beispiel Stunden für Critical und Tage für Low. Überfällige Incidents sehen Sie sofort im Dashboard.
Strukturiertes Risk Assessment
Jeder überfällige Fall wird nach denselben Kriterien bewertet: Erreichbarkeit, bekannte Exploits, verfügbare Patches, vorhandene Schutzmaßnahmen und geschäftliche Auswirkung. So ist nachvollziehbar, warum ein Fall ins Risk Register kommt.
Code-Qualität mit SonarQube
Optional: SonarQube-Reports und Auswertung des SonarQube Quality Gates, auch als PDF. Die Analyse kann in CodeGuard laufen, sodass die SonarQube-Zugangsdaten nicht in jeder Pipeline hinterlegt sein müssen.
Extension für Azure DevOps
SBOM-Scan, Container-Scan, Reports und Release-Artefakte direkt als Schritte in der Pipeline, ohne eigene Skripte.
Microsoft-Anmeldung und Pipeline-Tokens
Anmeldung mit dem Microsoft-Konto Ihres Unternehmens, Pipelines verbinden sich über eigene Tokens. Rollen legen fest, wer was sieht und bearbeiten darf.
Eigene Weboberfläche
Dashboard, SBOM-Übersicht, Incidents und Risiken in einer eigenen CodeGuard-Oberfläche, dazu eine tägliche Zusammenfassung per E-Mail.
Für Teams, die Abhängigkeiten im Griff behalten müssen
CodeGuard ist für alle gedacht, die für die Sicherheit ihrer Software verantwortlich sind und dafür nicht für jede Aufgabe ein eigenes Werkzeug pflegen wollen.
Unverbindlich, wir melden uns innerhalb eines Werktags.
- Entwicklungsteams: Schwachstellen schon im Build sehen, nicht erst im Audit
- DevSecOps: Scanner, Quality Gates und Zeitpläne zentral steuern
- Security und Compliance: Fristen, Risk Assessments und Risk Register mit Audit Trail
- Azure DevOps: Anbindung per Extension und Pipeline-Token statt eigener Skripte
Wir sichern unsere eigenen Apps mit CodeGuard ab
Wir setzen CodeGuard selbst ein und sichern damit die Qualität und Sicherheit unserer eigenen Microsoft 365 Apps. Das ergänzt unser nach ISO/IEC 27001 zertifiziertes Informationssicherheits-Management.
- Praxiserprobt an unseren eigenen Microsoft 365 Apps
- Fristen und Risiken für Audits nachvollziehbar dokumentiert
- timeghost ist nach ISO/IEC 27001 zertifiziert und Microsoft Gold Partner
timeghost CodeGuard wird von der timeghost GmbH aus Konstanz entwickelt, die seit 15 Jahren Software für Microsoft 365 baut. CodeGuard verbindet SBOM- und Schwachstellen-Scans, Incident Management und Risk Management auf einer konfigurierbaren Plattform: SBOMs im Format CycloneDX oder SPDX kommen aus der Azure Pipeline oder per Upload, Grype und Trivy scannen sie, und Quality Gates mit Schwellenwerten je Schweregrad entscheiden, ob ein Build besteht. Optional prüft CodeGuard auch Container-Images aus der Registry und wertet SonarQube-Reports aus.
Befunde werden zu Incidents mit Verantwortlichem, Status und Frist; benachrichtigt wird per E-Mail, in Microsoft Teams und in der App. Ist die Frist abgelaufen, startet ein Risk Assessment, das Erreichbarkeit, bekannte Exploits, verfügbare Patches, vorhandene Schutzmaßnahmen und die geschäftliche Auswirkung bewertet. Nur relevante Risiken kommen ins Risk Register, mit Verantwortlichem, Gegenmaßnahmen und Audit Trail. Angebunden wird CodeGuard über eine Extension für Azure DevOps, Pipeline-Tokens und die Microsoft-Anmeldung Ihres Unternehmens.
Neben CodeGuard entwickelt timeghost Microsoft 365 Apps für Teams, Outlook und den Browser, fertige SharePoint-Lösungen und KI-Prozesslösungen.
Häufige Fragen
Was ist eine SBOM?
Eine SBOM (Software Bill of Materials, deutsch: Software-Stückliste) listet alle Bibliotheken und Komponenten auf, die in einer Software stecken, jeweils mit Version. CodeGuard gleicht diese Liste mit Datenbanken bekannter Schwachstellen ab und zeigt, welche Komponenten betroffen sind.
Welche SBOM-Formate unterstützt CodeGuard?
CodeGuard verarbeitet SBOMs in den Formaten CycloneDX und SPDX. Sie werden über die Extension direkt aus der Azure Pipeline übernommen oder manuell hochgeladen.
Mit welchen Scannern arbeitet CodeGuard?
CodeGuard scannt mit Grype, Trivy oder beiden. Welcher Scanner zum Einsatz kommt, legen Sie global oder pro Projekt fest.
Funktioniert CodeGuard mit Azure DevOps?
Ja. Die CodeGuard-Extension für Azure DevOps stellt SBOM-Scan, Container-Scan, Reports und Release-Artefakte als Schritte in der Pipeline bereit. Die Pipelines verbinden sich über Tokens, die Anmeldung läuft über Microsoft-Konten.
Wie funktionieren die Fristen (SLAs)?
Sie legen für jeden Schweregrad eine Frist fest, zum Beispiel Stunden für Critical und Tage für Low. Ist ein Incident bis dahin nicht erledigt, startet automatisch ein Risk Assessment.
Wann kommt ein Fall ins Risk Register?
Erst nach dem Risk Assessment und nur, wenn ein relevantes Risiko besteht. Bewertet werden die Erreichbarkeit des betroffenen Codes, bekannte Exploits, verfügbare Patches, vorhandene Schutzmaßnahmen und die geschäftliche Auswirkung. Im Risk Register stehen dann Verantwortlicher, Gegenmaßnahmen und ein Audit Trail.
Kann CodeGuard auch Container-Images scannen?
Ja. Optional scannt CodeGuard Container-Images direkt aus der Registry, zusätzlich zu den SBOMs aus der Pipeline.
Brauche ich SonarQube für CodeGuard?
Nein, SonarQube ist optional. Wenn Sie es nutzen, wertet CodeGuard SonarQube-Reports und das SonarQube Quality Gate aus und erstellt PDF-Reports. Die Analyse kann in CodeGuard laufen, sodass die SonarQube-Zugangsdaten nicht in jeder Pipeline hinterlegt sein müssen.
CodeGuard in Ihrer Pipeline sehen?
In einer unverbindlichen Demo zeigen wir Ihnen CodeGuard mit SBOM-Scan, Incidents und Risk Register. Wir melden uns innerhalb eines Werktags.